
Plataforma oferecia captura de tokens, análise de caixas de entrada com IA e fluxos prontos para fraude; operação foi desativada por ação coordenada.
A Microsoft anunciou a interrupção da plataforma EvilTokens, serviço usado para comprometer contas de e-mail e automatizar fraudes, após investigação e ações coordenadas com parceiros e autoridades. O serviço, lançado em febrero de 2026, combinava captura de tokens, um chatbot baseado em IA que analisava caixas de entrada e ferramentas para preparar golpes financeiros. A operação incluiu apreensão de infraestrutura e prisões no Reino Unido em 11 de septiembre de 2026.
Como funcionava e o alcance
Segundo a apuração da empresa, EvilTokens enganava vítimas para inserir códigos de autenticação na página legítima de login da Microsoft, permitindo que os criminosos obtivessem acesso sem conhecer a senha. Esse acesso podia persistir mesmo após troca de senha se sessões e tokens não fossem revogados.
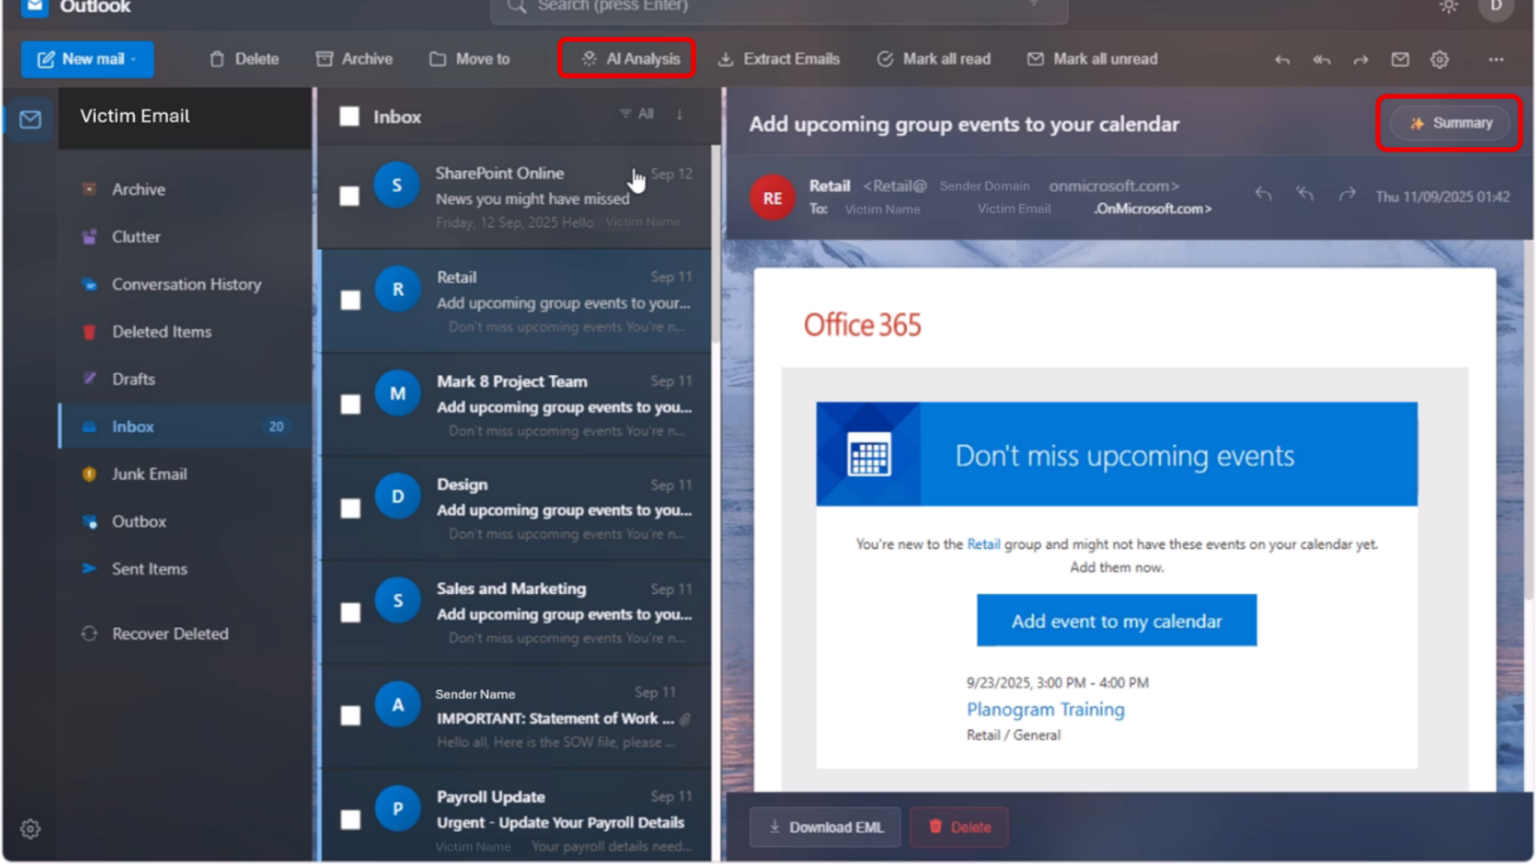
Conforme análise técnica da Microsoft, a plataforma passou a automatizar tarefas que antes exigiam tempo e especialização: resumir e traduzir e-mails, mapear funções organizacionais, identificar quem autoriza pagamentos e localizar faturas de fornecedores. Um chatbot de IA ajudava a escolher alvos, definir quem suplantar e redigir mensagens que imitavam contatos confiáveis.
A ferramenta ganhou tração rapidamente. Nos meses após o lançamento, EvilTokens foi associada a mais de 12.000 bandejas de correio comprometidas em mais de 10.000 organizações ao redor do mundo, com concentrações em Estados Unidos, Canadá, Reino Unido, Australia, India e Francia. As vítimas incluíam empresas de distribuição, construção, serviços financeiros, imóveis, ensino superior e saúde.
Modelo comercial e oferta
O serviço era comercializado via Telegram, com taxa inicial de 1.500 dólares e assinatura mensal de 500 dólares. A oferta reunia em uma interface recursos para captura de tokens, acesso a navegadores, redirecionamento de tráfego, automação de e-mails, envio via SMTP e validação de contatos, reduzindo barreiras técnicas para atores sem experiência prévia em ataques de identidade e fraude financeira.
Imagens e painéis analisados pelos investigadores mostram prompts pré-configurados para localizar discussões sobre transferências bancárias e identificar os membros da organização que “movem dinheiro”, além de ferramentas que sugeriam as melhores pessoas a imitar.
Resposta coordenada e apreensões
Microsoft e parceiros incautaram 50 sites usados para operar o serviço e desabilitaram mais de 150 domínios adicionais vinculados à infraestrutura de apoio. Na ação judicial e operacional participaram, além da Microsoft e de Health-ISAC, empresas e organizações como Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, The Shadowserver Foundation e TRM Labs.
A interrupção combinou medidas civis autorizadas pelo Tribunal de Distrito de EE. UU. para el Distrito Este de Virginia e trabalho operacional coordenado entre a indústria e forças do orden. No Reino Unido, o equipo de ciberdelitos do Servicio de Policía Metropolitana prendeu dois homens, de 32 e 38 anos, em 11 de septiembre de 2026; ambos foram liberados sob fianza, com condiciones, enquanto a investigação continua.
IA: redução de barreiras para atacantes e para defensores
Os investigadores encontraram evidências de que partes significativas de EvilTokens foram geradas com apoio de IA, e que a plataforma se apoiava em múltiplos modelos de linguagem. O resultado foi um serviço comercializado que empacotou o processo de fraude em uma oferta com painéis, atendimento e preços de assinatura.
Ao mesmo tempo, equipes de investigação usaram engenharia reversa e ferramentas impulsionadas por IA para analisar evidências, acelerar apurações e mapear a infraestrutura por trás do serviço, conforme demonstram as ações de interrupção.
Lições e recomendações
A ação mostra que, conforme as ferramentas de IA se tornam mais capazes e acessíveis, é possível escalar fraudes e suplantação combinando essas capacidades com contas comprometidas. Para organizações, a recomendação é assumir que, uma vez comprometida, uma bandeja de entrada pode ser compreendida pelos atacantes em minutos, e não em dias.
Medidas indicadas incluem fortalecer proteções de identidade, monitoramento contínuo de sessões e tokens, e verificar por um segundo canal de confiança qualquer solicitação para alterar dados de pagamento, redirecionar fundos ou autorizar transações incomuns. Microsoft também notificou clientes afetados, apoiou a remediação de contas comprometidas e compartilhou inteligência para suporte a ações defensivas e investigativas adicionais.
Assuntos nesse artigo:
#eviltokens, #microsoft, #ia, #phishing, #tokens, #contasdeemail, #fraudefinanceiro, #telegram, #healthisac, #policiametropolitana, #cloudflare, #coinbase, #openai, #railway, #spycloud, #shadowserver, #trmlabs, #unidadedecrimesdigitais, #seguranca, #identidade