
Microsoft apresenta um Centro Integrado de Operações de Segurança para unir visibilidade, contexto e controles.
A Microsoft anunciou a disponibilidade do ISOC em Microsoft Defender, uma base que reúne soluções de gestão de informação e eventos de segurança (SIEM) e proteção contra ameaças. O lançamento pretende permitir que pessoas e agentes operem como um único sistema para ver, entender e agir no ambiente de TI, reduzindo a complexidade de operar sistemas separados e acelerando a defesa.
Projeto e objetivo
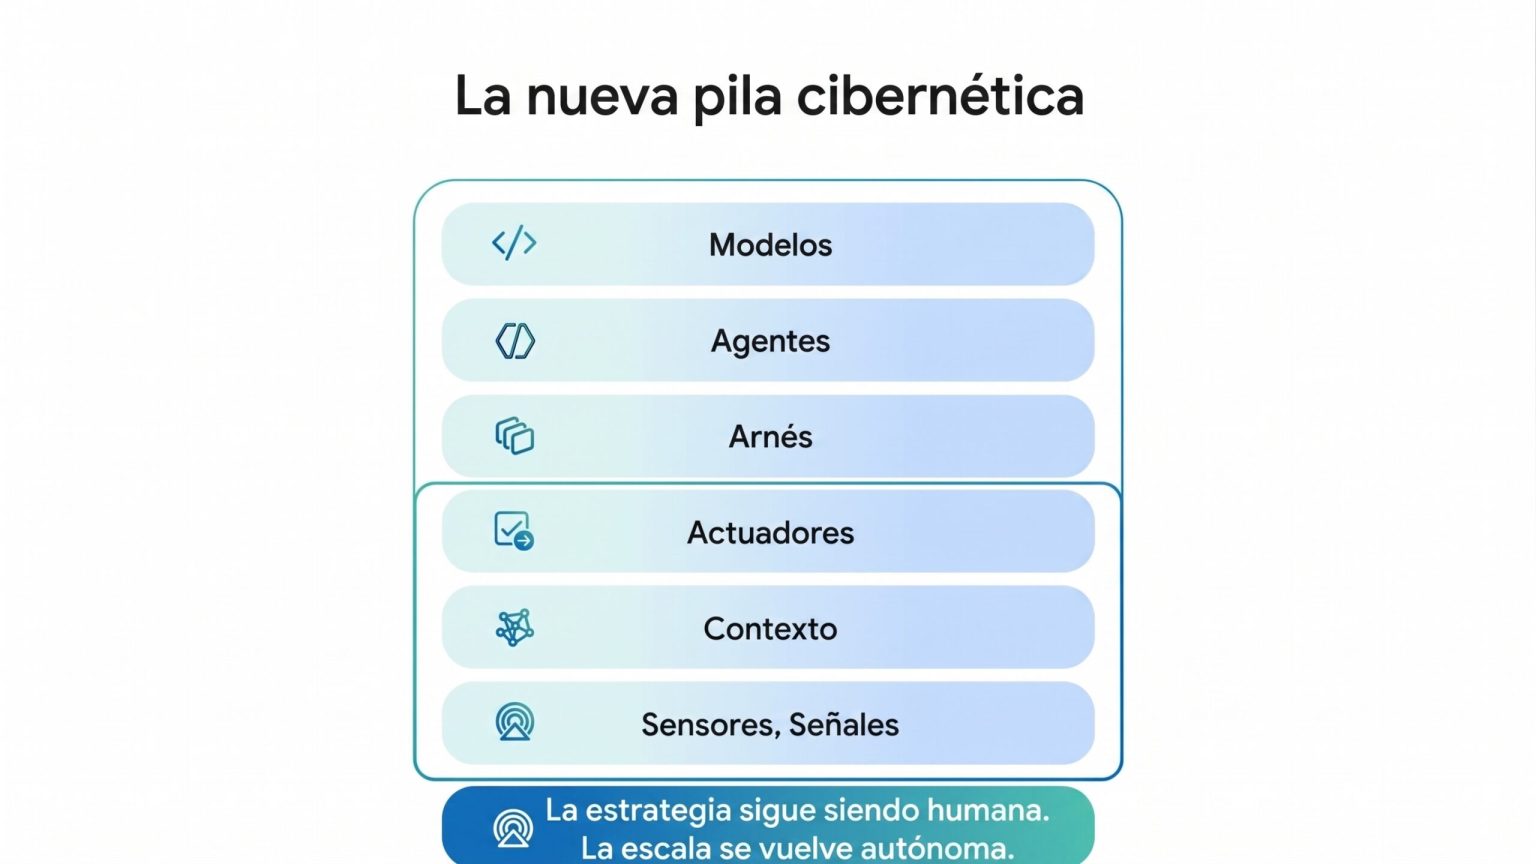
Em julio de 2026 a empresa apresentou uma pilha cibernética de ponta a ponta junto com Project Perception, com modelos, arnês e agentes especializados para que defensores percebam, razonem e atuem à velocidade de máquina. A continuidade desse trabalho levou à construção do Centro Integrado de Operações de Segurança (ISOC) em Microsoft Defender, cujo propósito é integrar sinais, contexto e controles para suportar segurança agêntica.
Como funciona a pilha integrada
A solução combina três camadas principais: sensores e sinais que fornecem visibilidade, o contexto que transforma essas informações em compreensão e os atuadores que convertem decisões em ações de proteção. Com essas camadas trabalhando de forma coordenada, os agentes podem executar tarefas contínuas além de ações isoladas, enquanto as pessoas definem prioridades e aplicam julgamento.
Bucle de proteção integrado
Ao permitir que sinais, contexto e controles funcionem como um todo, o bucle de proteção integrado altera fluxos de trabalho lineares tradicionais. A telemetria e os controles do Microsoft Defender permitem detectar, prever e adaptar-se a um atacante enquanto o incidente ainda se desenvolve, interrompendo ameaças em curso e antecipando movimentos futuros. O ciclo usa informações de exposição e inteligência de ameaças para reforçar a proteção quase em tempo real.
Foco nas equipes que atuam diariamente
Segundo a Microsoft, o ISOC foi desenhado para o praticante: reúne por padrão as capacidades necessárias para investigar, buscar, automatizar, gerir incidentes e atuar sobre ameaças. Em vez de organizar o trabalho em torno dos limites entre ferramentas, as equipes podem se organizar em torno dos resultados de segurança que buscam alcançar. Conforme a autonomia aumenta, o bucle pode assumir mais do trabalho contínuo de detecção e defesa.
Impacto operacional
A proposta elimina a necessidade de montar camadas agênticas separadas ou reorganizar totalmente o modelo operativo. Profissionais mantêm o trabalho onde já atuam, multiplicando sua capacidade com apoio dos agentes e com o mesmo contexto e controles disponíveis hoje.
Disponibilidade e próximas etapas
O Centro Integrado de Operações de Segurança (ISOC) em Microsoft Defender está disponível em versão preliminar hoje. A Microsoft disponibiliza um documento técnico com o novo modelo operativo e orientações para implantação. Para saber mais, a empresa recomenda consultar a documentação e os canais oficiais de segurança.
Assuntos nesse artigo:
#isoc, #microsoftdefender, #microsoft, #seguranca, #ciberseguranca, #siem, #projectperception, #agentes, #operacoesdeseguranca, #protecao, #telemetria, #atuadores, #sensores, #contexto, #bucledeprotecao, #defesa, #amenacas, #inteligenciaartificial, #praticantes, #respostaainsidentes