
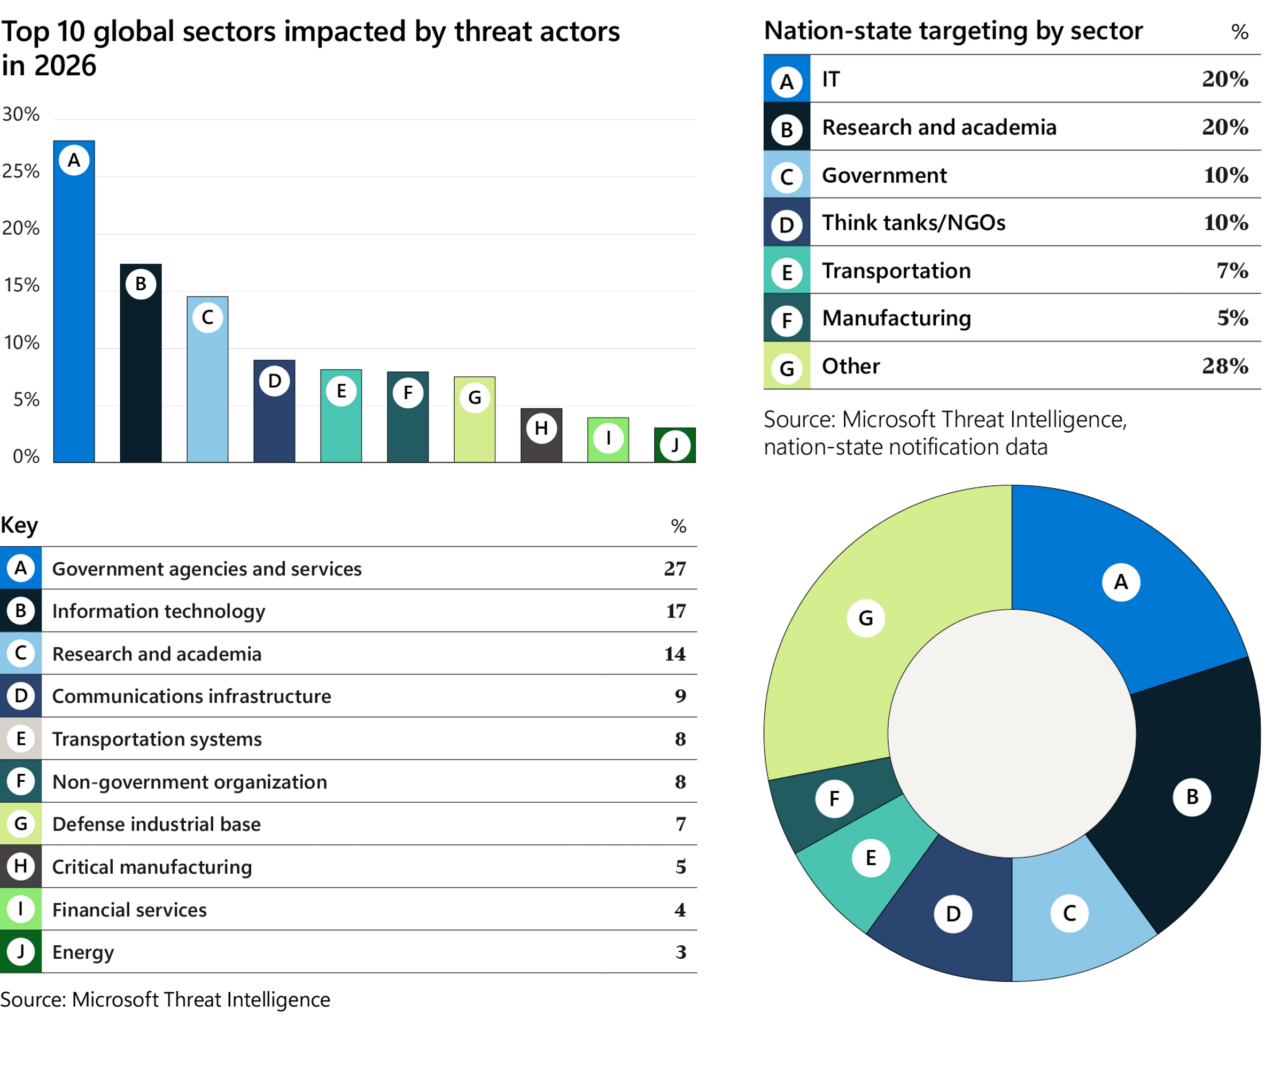
Relatório da Microsoft aponta que agências e serviços governamentais foram o setor mais afetado por ameaças cibernéticas entre julho de 2025 e junho de 2026.
A Microsoft, por meio do estudo divulgado no Digital Defense Report 2026 e assinado por Mike Yeh e Terrell Cox, indica que agências e serviços governamentais concentraram 27% da atividade observada no período, ante 17% em 2025. Segundo o relatório, o tempo de permanência dos invasores aumentou em vários setores e o phishing cresceu como vetor de entrada, representando 23% das intrusões em 2026 contra 7% em 2025. O documento analisa tendências observadas entre julho de 2025 e junho de 2026 e destaca riscos relacionados a identidades comprometidas, infraestrutura e adoção de IA.
Aceleração das ameaças e vulnerabilidades
A análise aponta que a IA reduz a janela de resposta, tornando mais rápido o movimento dos adversários. O relatório projeta que o número de vulnerabilidades de software divulgadas publicamente (rastreado como CVE) pode atingir 72.000 em 2026. Conforme o estudo, os governos com capacidade de coletar e avaliar informação rapidamente, tomar decisões e coordenar ações entre instituições estarão melhor preparados para reagir a incidentes.
Incorporar a segurança no ecossistema de IA
O relatório recomenda tratar a segurança da IA como parte da resiliência nacional. Sistemas de IA dependem de dados, modelos, aplicações, provedores e processos de governança interconectados. De acordo com o texto, práticas como segurança por design, testes e avaliações, proteções na cadeia de suprimentos, transparência e cooperação internacional devem fazer parte da agenda de proteção.
Planejar a propagação dos incidentes
Os autores observam que governos podem não saber imediatamente a natureza de uma intrusão — criminosa, geopolítica ou outra. Microsoft identificou que 52,2% das intrusões envolvendo contas válidas resultaram em roubos adicionais de credenciais, o que demonstra a rapidez com que atacantes podem expandir o acesso e transformar um ponto de apoio inicial em ransomware, espionagem, roubo de dados ou interrupção de serviços.
O relatório recomenda que planos de resposta considerem fornecedores, parceiros e provedores de serviços que sustentam funções críticas, pois ataques podem ultrapassar fronteiras organizativas, setoriais e nacionais.
Permitir o intercâmbio oportuno e bidirecional de informação público-privada
Segundo o estudo, uma conta comprometida em uma organização pode indicar uma campanha mais ampla. Sinais isolados, quando combinados entre organizações e jurisdições, podem revelar atividade coordenada. Por isso, o intercâmbio de informação deve ser oportuno, confiável e bilateral: não basta que empresas informem as autoridades; as agências também devem devolver inteligência acionável, orientações e alertas que ajudem a proteger redes e operações.
Os autores sugerem que políticas públicas apoiem proteção para o compartilhamento de boa-fé, padrões comuns de anonimato e investimentos em inteligência e capacidades de detecção de ameaças compartilhadas. O objetivo inclui ações como investigações, esforços de interrupção e responsabilização de autores de intrusões graves.
Preparar serviços essenciais para operar diante de interrupções
O relatório destaca que serviços dos quais os governos dependem — transporte, comunicações, escolas, universidades e operadores de infraestruturas críticas — são alvos crescentes. Documentos de planejamento não substituem exercícios práticos: recomenda-se realização regular de exercícios de mesa que reúnam responsáveis políticos, líderes operacionais, forças de segurança, operadores de infraestrutura crítica e parceiros do setor privado para testar respostas a incidentes que interrompam serviços essenciais.
A Microsoft cita iniciativas como o programa Advancing Regional Cybersecurity (ARC) e exercícios em países como Quênia para ilustrar como cenários e colaboração intersetorial podem fortalecer preparação e resposta em todo o ecossistema.
Líderes governamentais devem identificar quais serviços são mais críticos, quais identidades, sistemas e fornecedores os sustentam e como escalar incidentes. Abordagens de serviços compartilhados podem ampliar capacidades de segurança e resposta, especialmente para entes locais que não conseguem construí-las isoladamente.
A conclusão do relatório é que, em um contexto de ameaças interconectadas e habilitadas por IA, a resiliência exige mais do que recuperação após um ataque: requer capacidade de conter danos, adaptar-se rapidamente e manter a prestação de serviços críticos quando necessário.
Assuntos nesse artigo:
#relatorio, #defesa, #digital, #microsoft, #governos, #ciberseguranca, #ia, #phishing, #identidadescomprometidas, #tempodepermanencia, #vulnerabilidades, #cve, #resiliencia, #infraestruturas, #cadeiadesuprimentos, #intercambiopublicoprivado, #servicosessenciais, #respostaacidentes, #parceriaspublicoprivadas, #segurancapordesign